 khrisna-pertiwi
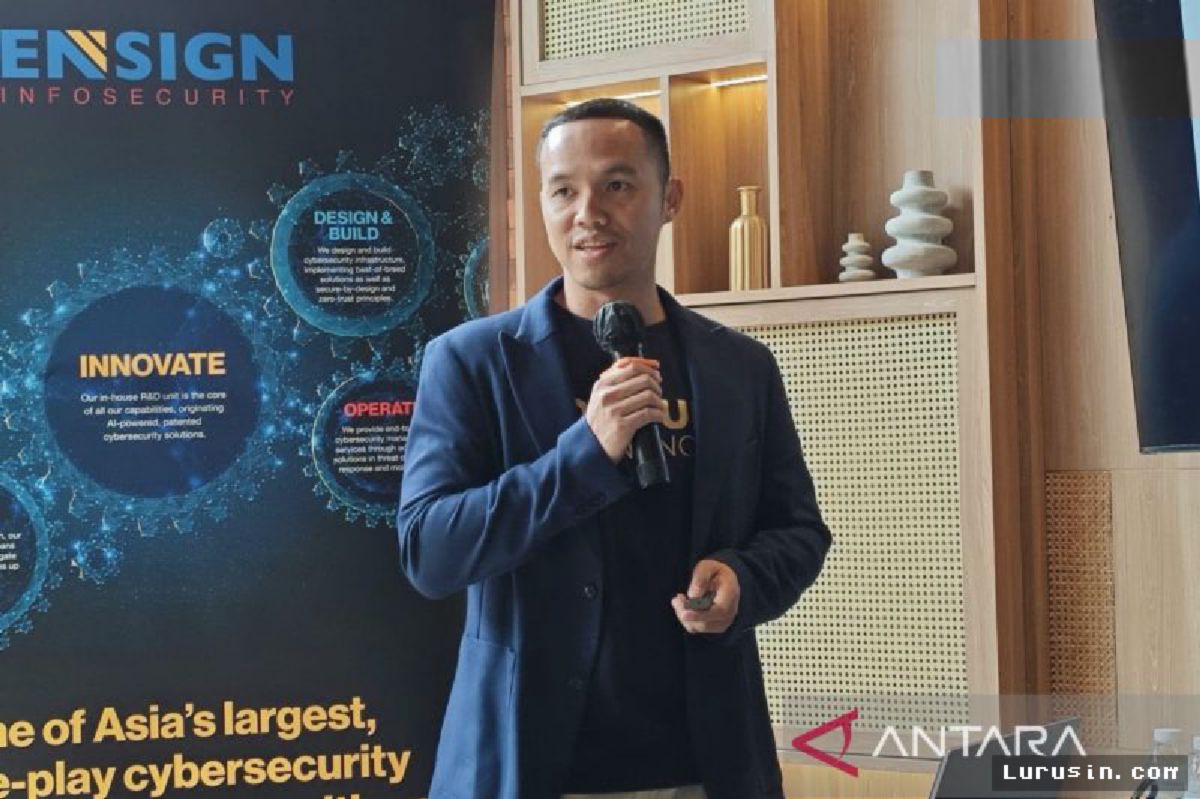
Lanskap keamanan digital global kini memasuki fase kritis seiring pesatnya kemajuan teknologi kecerdasan buatan (AI). Perusahaan keamanan siber terkemuka, Ensign InfoSecurity, merilis peringatan investigatif mengenai bahaya model AI canggih yang kini dimanfaatkan kelompok peretas untuk melancarkan serangan siber secara masif, terstruktur, dan dengan tingkat efisiensi yang belum pernah terjadi sebelumnya.
Kemunculan model bahasa besar (Large Language Models/LLM) dan generator kode mutakhir telah menurunkan ambang batas keahlian teknis (barrier to entry) di dunia kejahatan siber. Para pelaku ancaman (threat actors) kini dapat memproduksi rekayasa sosial presisi tinggi, mengeksploitasi celah keamanan piranti lunak, hingga merancang malware yang mampu bermutasi otomatis untuk menghindari deteksi sistem keamanan tradisional.
Kronologi dan Eskalasi Modus Serangan Siber Berbasis AI
Berdasarkan penelusuran tim riset ancaman siber, evolusi integrasi kecerdasan buatan dalam ekosistem kejahatan digital terbagi ke dalam beberapa fase eskalasi taktis:
- Fase Rekognisi dan Profiling Otomatis: Pelaku memanfaatkan model AI untuk mengikis data korban potensial di media daring, menyusun profil target bernilai tinggi (whale phishing), dan memetakan kerentanan infrastruktur jaringan secara cepat tanpa memicu alarm keamanan.
- Fase Fabrikasi Serangan Presisi: AI digunakan untuk menciptakan surel phishing yang sepenuhnya kontekstual dalam berbagai bahasa dengan tata bahasa sempurna, meniru gaya komunikasi eksekutif (CEO fraud), serta merekayasa audio/video deepfake untuk otentikasi palsu.
- Fase Penetrasi dan Pembuatan Kode Berbahaya: Model pemrogram AI yang diotak-atik (jailbroken LLMs) diinstruksikan menulis payload berbahaya, mencari celah zero-day, serta menguji ketahanan kode terhadap perangkat lunak antivirus dalam hitungan detik.
- Fase Evasion dan Mutasi Dinamis: Setelah berhasil menembus perimeter pertahanan, AI mengatur pergerakan lateral (lateral movement) dalam jaringan sambil mengubah tanda tangan digital (signature) malware secara berkala guna mengelabui sistem EDR (Endpoint Detection and Response).
"Pemanfaatan model kecerdasan buatan canggih telah mengubah peta pertempuran siber. Serangan yang dahulu membutuhkan waktu berpekan-pekan dan tim peretas elite kini dapat dieksekusi oleh penjahat siber pemula dalam hitungan jam menggunakan otomasi AI," ungkap laporan analisis Ensign InfoSecurity.
Anatomi Kerentanan dan Strategi Pertahanan Adaptif
Eskalasi ancaman ini menuntut transformasi total pada paradigma perlindungan data organisasi. Pendekatan reaktif konvensional dinilai sudah tidak lagi memadai untuk membendung gelombang serangan yang dikendalikan oleh algoritma cerdas.
Ensign InfoSecurity menggarisbawahi beberapa pilar krusial yang harus segera diimplementasikan oleh pemangku kepentingan korporasi dan institusi pemerintah:
- Penerapan Arsitektur Zero Trust: Memperketat verifikasi berkelanjutan pada setiap akses pengguna dan perangkat tanpa memandang lokasi koneksi.
- Pertahanan Siber Bertenaga AI (AI vs AI): Memanfaatkan sistem pertahanan otonom berbasis pembelajaran mesin (machine learning) yang mampu mendeteksi anomali perilaku data secara real-time.
- Pelatihan Kesadaran Keamanan Kontekstual: Mengedukasi karyawan terhadap bentuk manipulasi psikologis modern, termasuk ancaman rekayasa suara dan video berbasis deepfake.
- Penguatan Tata Kelola AI Internal: Mengawasi penggunaan alat AI generatif di lingkungan kerja agar tidak terjadi kebocoran data sensitif yang dapat dieksploitasi pihak luar.



Comments (0)