 khrisna-pertiwi
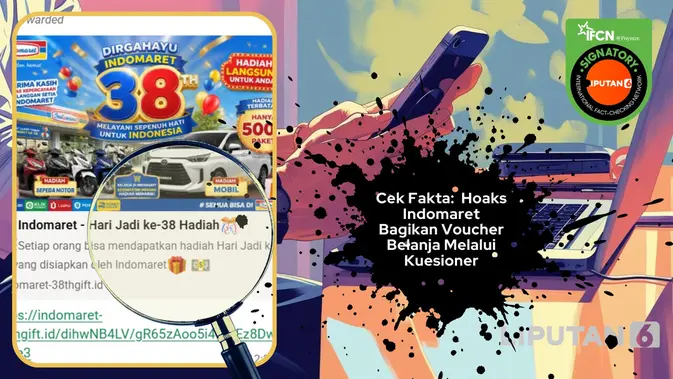
Sebuah pesan berantai yang mengatasnamakan jaringan ritel Indomaret kembali beredar di aplikasi perpesanan. Pesan tersebut mengklaim bahwa perusahaan membagikan voucher belanja kepada konsumen yang mengisi kuesioner tertentu. Berdasarkan verifikasi yang dilakukan terhadap kanal resmi perusahaan dan penelusuran pola pesan serupa, klaim ini terbukti tidak akurat dan masuk kategori hoax.
Isi Klaim dan Pola Penyebarannya
Klaim bahwa Indomaret membagikan voucher belanja melalui kuesioner disebarkan dalam bentuk pesan berantai berisi tautan yang meminta penerima mengisi sejumlah pertanyaan. Setelah kuesioner selesai, korban diarahkan ke halaman yang meminta data pribadi, nomor telepon, hingga kode verifikasi. Pola ini identik dengan modus phishing yang telah berulang kali dilaporkan.
Klaim: Indomaret membagikan voucher belanja kepada siapa saja yang mengisi kuesioner daring.
Fakta: Tidak ada program resmi dengan mekanisme tersebut. Tautan dalam pesan berantai mengarah ke situs pihak ketiga, bukan domain resmi perusahaan.
Data menunjukkan bahwa pesan serupa telah beredar sejak beberapa tahun lalu dengan nama merek yang berganti-ganti. Modusnya konsisten: memanfaatkan nama perusahaan besar untuk menjaring korban dan mencuri data pribadi.
Verifikasi Melalui Kanal Resmi
Berdasarkan penelusuran pada situs dan akun media sosial resmi Indomaret, tidak ditemukan pengumuman mengenai program kuesioner berhadiah voucher sebagaimana yang disebutkan dalam pesan berantai. Seluruh promosi resmi perusahaan dipublikasikan melalui kanal terverifikasi dan aplikasi resmi milik perusahaan.
Pihak perusahaan juga pernah menyampaikan pernyataan resmi bahwa mereka tidak pernah meminta data sensitif seperti kode OTP, PIN, atau kata sandi melalui pesan singkat maupun tautan tidak resmi. Pernyataan ini bertentangan dengan isi pesan berantai yang justru mengarahkan penerima untuk mengisi data pribadi.
Verifikasi lain dilakukan dengan memeriksa struktur URL. Tautan dalam pesan berantai tidak menggunakan domain resmi Indomaret, melainkan alamat yang tidak berkaitan dengan perusahaan. Ciri ini merupakan indikator kuat adanya upaya penipuan digital.
Modus Phishing dan Risiko bagi Konsumen
Pakar keamanan siber menjelaskan bahwa pesan berantai bertema voucher belanja dirancang untuk memicu rasa ingin tahu dan urgensi. Korban diminta segera mengisi kuesioner karena ditawari hadiah terbatas. Teknik ini dikenal sebagai social engineering, yakni manipulasi psikologis untuk memperoleh data rahasia.
Risiko yang mengintai meliputi pencurian identitas, penyalahgunaan nomor telepon untuk penipuan lanjutan, hingga akses tidak sah ke rekening bank. Bukti menunjukkan bahwa data yang telah diisi korban sering dijual di pasar gelap data dan digunakan untuk berbagai kejahatan siber.
Masyarakat diimbau untuk tidak mengklik tautan mencurigakan, tidak mengisi data pribadi pada halaman yang tidak terverifikasi, dan selalu memeriksa kebenaran informasi melalui kanal resmi perusahaan. Langkah pencegahan paling efektif adalah verifikasi sebelum bertindak.
Kesimpulan Verifikasi
Berdasarkan seluruh bukti yang dihimpun, klaim bahwa Indomaret membagikan voucher belanja melalui kuesioner tidak didukung oleh sumber resmi mana pun. Tidak ada pengumuman, dokumen, atau pernyataan perusahaan yang mengonfirmasi program tersebut. Sebaliknya, pesan berantai ini menampilkan seluruh ciri khas phishing: tautan tidak resmi, permintaan data pribadi, dan tekanan waktu.
Dengan demikian, klaim tersebut dikategorikan sebagai HOAX. Masyarakat disarankan untuk mengabaikan pesan berantai serupa, melaporkannya kepada pihak berwenang, dan hanya mempercayai informasi yang berasal dari kanal resmi perusahaan.









Comments (0)