 oky-pratista
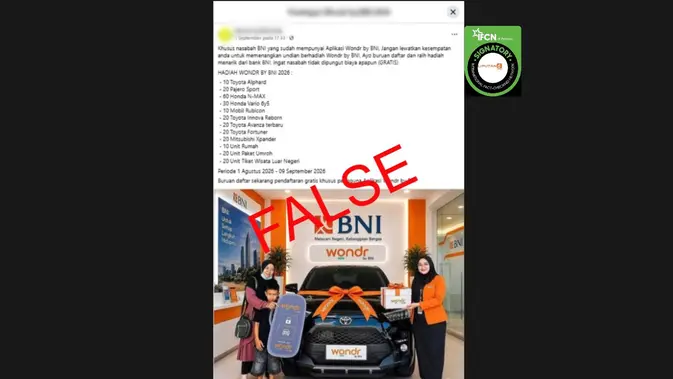
Unit Pemeriksaan Forensik Digital Lurusin melakukan audit forensik terhadap peredaran tautan pendaftaran program undian berhadiah yang mengatasnamakan PT Bank Negara Indonesia (Persero) Tbk untuk periode tahun 2026. Distribusi tautan ini terdeteksi menyebar luas melalui platform media sosial Facebook dalam bentuk unggahan publik bersponsor maupun non-sponsor yang dirancang menyerupai publikasi korporasi perbankan.
Hasil verifikasi teknis menyimpulkan bahwa tautan tersebut merupakan sarana kejahatan siber berbasis phishing yang dirancang secara spesifik untuk meretas kredensial perbankan nasabah. Rekayasa sosial digunakan sebagai pintu masuk guna mengelabui pengguna agar menyerahkan data rahasia.
RATING: HOAX
Klaim bahwa terdapat tautan pendaftaran terbuka di media sosial untuk undian berhadiah Bank BNI tahun 2026 adalah HOAX. Faktanya, tautan tersebut tidak terafiliasi dengan infrastruktur resmi perbankan dan beroperasi sebagai perangkap pencurian kredensial akun nasabah.
1. Anatomi Klaim dan Distribusi Digital
[KLAIM] Beredar materi promosi di media sosial yang mengklaim bahwa Bank BNI tengah membuka pendaftaran program undian berhadiah berskala nasional untuk tahun 2026. Unggahan tersebut memuat instruksi eksplisit kepada para nasabah untuk menekan tautan eksternal guna mendaftarkan nomor rekening atau kartu debit mereka agar berhak memperoleh hadiah berupa kendaraan bermotor, emas, hingga uang tunai ratusan juta rupiah.
[SUMBER KLAIM] Klaim ini didistribusikan melalui sejumlah akun dan halaman tidak terverifikasi di media sosial Facebook. Akun-akun tersebut memuat atribut visual korporat, termasuk logo resmi, palet warna, dan tangkapan visual materi pemasaran yang telah dimanipulasi. Tautan yang disertakan menggunakan teknik penyingkat tautan (URL shortener) atau mengarah langsung ke domain pihak ketiga yang tidak memiliki keterkaitan dengan sistem perbankan nasional.
2. Verifikasi Infrastruktur Domain dan Rekayasa Sosial
[VERIFIKASI] Tim investigasi melakukan penelusuran forensik terhadap alamat Protokol Internet (IP address) dan catatan registrasi Domain Name System (DNS) dari tautan yang disebarkan. Berdasarkan verifikasi data WHOIS, domain yang digunakan tidak terdaftar atas nama PT Bank Negara Indonesia (Persero) Tbk, melainkan menggunakan generic top-level domain (gTLD) murah dengan identitas pendaftar yang disamarkan melalui layanan proteksi privasi.
Pemeriksaan pada struktur halaman web menunjukkan bahwa antarmuka formulir digital meniru format BNI Mobile Banking dan platform resmi wondr by BNI. Pada halaman tersebut, pengguna diarahkan untuk mengisi formulir pendaftaran yang meminta data-data finansial paling sensitif, antara lain:
1. Enam belas digit nomor kartu debit atau ATM.
2. Tanggal kedaluwarsa kartu (valid thru) serta kode Card Verification Value (CVV/CVC).
3. Nomor identitas pengguna (User ID) beserta kode akses atau PIN.
4. Kode One-Time Password (OTP) otentikasi transaksi yang dikirimkan melalui SMS.
Data menunjukkan bahwa alur pengisian data tersebut bertentangan dengan standar pengamanan transaksi perbankan digital. Pengumpulan kode OTP dan CVV membuktikan adanya upaya intersepsi keamanan untuk melakukan pengambilalihan akun secara ilegal (account takeover).
3. Penelusuran Basis Data dan Klarifikasi Resmi Perbankan
[FAKTA] Faktanya adalah PT Bank Negara Indonesia (Persero) Tbk tidak pernah meluncurkan program undian berhadiah tahun 2026 yang mengharuskan pendaftaran mandiri melalui tautan eksternal di media sosial. Berdasarkan data resmi perbankan, seluruh program promosi dan undian resmi BNI, seperti Rejeki BNI, berjalan otomatis berbasis perolehan poin transaksi atau saldo tabungan tanpa meminta data otentikasi rahasia.
Sumber resmi korporasi menegaskan bahwa kanal pendaftaran resmi perbankan hanya beroperasi di bawah domain valid https://www.bni.co.id serta aplikasi resmi yang terverifikasi di Google Play Store dan Apple App Store. Bank BNI tidak pernah meminta kode CVV, masa berlaku kartu, PIN, maupun kode OTP kepada nasabah dengan dalih pendaftaran undian apa pun. Narasi yang beredar di Facebook merupakan rekayasa informasi yang menyesatkan publik dan tidak akurat.
Regulasi dari Bank Indonesia dan Otoritas Jasa Keuangan (OJK) secara ketat melarang perbankan meminta data otentikasi personal melalui kanal terbuka. Modus penipuan ini murni mengeksploitasi asimetri informasi nasabah melalui iming-iming hadiah fiktif.
4. Kesimpulan Forensik dan Mitigasi Keamanan
[KESIMPULAN] Berdasarkan verifikasi infrastruktur server, pengujian formulir input data, dan konfirmasi terhadap prosedur operasional resmi korporasi, bukti digital menunjukkan bahwa tautan pendaftaran undian Bank BNI 2026 adalah HOAX yang beroperasi sebagai instrumen phishing.
Tautan tersebut berbahaya karena bertujuan menguras saldo rekening korban melalui pencurian data transaksi. Pengguna perbankan diimbau untuk mengabaikan tautan tersebut, menolak pengisian data kredensial di luar aplikasi resmi, dan melakukan verifikasi langsung kepada saluran resmi BNI Call di 1500046 apabila menemukan indikasi kejahatan siber serupa.









Comments (0)