 sinta-pradana
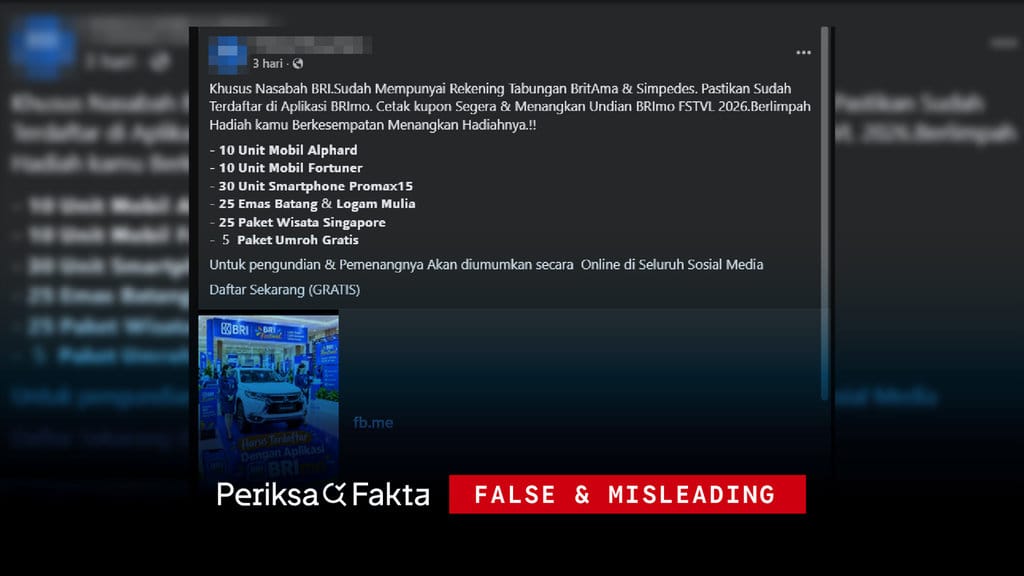
Sebuah pesan berantai yang beredar di layanan perpesanan mengklaim bahwa Bank Rakyat Indonesia (BRI) membuka pendaftaran undian bertajuk BRImo FSTVL 2026 melalui sebuah tautan tertentu. Berdasarkan verifikasi yang dilakukan terhadap kanal resmi perusahaan, tautan yang disebarkan dalam pesan tersebut tidak terhubung dengan domain milik BRI dan tidak pernah dipublikasikan melalui saluran komunikasi korporasi yang sah. Pesan itu meminta penerima memasukkan data pribadi, termasuk nomor telepon seluler, sebagai syarat partisipasi.
Klaim bahwa program undian tersebut memerlukan pendaftaran melalui tautan yang dibagikan secara berantai bertentangan dengan prosedur komunikasi resmi yang diterapkan perbankan. Data menunjukkan bahwa informasi mengenai program promosi BRI selalu disampaikan melalui aplikasi BRImo, situs web korporasi, dan kanal media sosial terverifikasi. Tidak ada satu pun bukti yang mengaitkan tautan dalam pesan berantai itu dengan penyelenggaraan program yang dimaksud.
Isi Pesan dan Modus yang Digunakan
Pesan yang beredar memuat ajakan untuk segera mendaftar dengan tenggat waktu yang mendesak, disertai iming-iming hadiah bernilai besar. Pola ini merupakan ciri khas rekayasa sosial atau social engineering, yaitu teknik manipulasi psikologis untuk mendorong korban menyerahkan informasi sensitif tanpa berpikir panjang. Tautan yang disertakan mengarahkan pengguna ke halaman yang menyerupai tampilan layanan perbankan, kemudian meminta pengisian nomor handphone dan sejumlah data identitas lainnya.
Klaim: Tautan tersebut merupakan sarana pendaftaran resmi undian BRImo FSTVL 2026.
Fakta: Tautan tidak berasal dari kanal resmi BRI dan tidak terdaftar sebagai domain korporasi. Permintaan data pribadi melalui tautan berantai bukan prosedur yang digunakan dalam program promosi mana pun.
Faktanya adalah, praktik pengumpulan data melalui tautan tidak resmi berpotensi menimbulkan kerugian langsung bagi pengguna. Nomor handphone yang telah dikumpulkan dapat disalahgunakan untuk pengiriman kode verifikasi satu kali pakai (OTP), yang selanjutnya dipakai membajak akun perbankan digital. Selain itu, data identitas yang lengkap memungkinkan pelaku melakukan pembukaan rekening fiktif atau penipuan berbasis identitas.
Verifikasi Terhadap Kanal Resmi
Berdasarkan verifikasi pada kanal komunikasi korporasi, BRI secara konsisten mengingatkan nasabah agar tidak mengklik tautan mencurigakan dan tidak membagikan data pribadi, termasuk nomor handphone, kode OTP, serta PIN, kepada pihak mana pun. Sumber resmi menegaskan bahwa seluruh informasi mengenai program promosi hanya dapat diakses melalui aplikasi BRImo yang diunduh dari toko aplikasi resmi dan melalui situs web yang telah terverifikasi.
Verifikasi juga menunjukkan bahwa domain yang digunakan dalam pesan berantai tersebut tidak memiliki keterkaitan dengan infrastruktur digital BRI. Perbedaan domain merupakan indikator paling jelas dalam membedakan komunikasi resmi dari upaya penipuan. Bukti ini memperkuat kesimpulan bahwa pesan yang beredar merupakan hoaks yang dirancang untuk memanen data pribadi.
Data menunjukkan bahwa modus serupa telah berulang kali muncul dengan nama program yang berbeda-beda dari tahun ke tahun. Pola pergantian nama acara, penambahan tahun pada judul program, serta penggunaan tenggat waktu mendesak merupakan taktik yang lazim digunakan pelaku untuk menyesatkan penerima pesan. Tidak akurat apabila pesan tersebut dipercaya sebagai pengumuman resmi hanya karena menyertakan logo atau nama perusahaan.
Dampak dan Langkah Mitigasi
Penyebaran tautan semacam ini menimbulkan risiko berlapis. Pada tahap awal, korban kehilangan kendali atas data pribadinya. Pada tahap lanjutan, data tersebut dapat digunakan untuk mengakses layanan keuangan dan menyebabkan kerugian materiil. Verifikasi terhadap laporan masyarakat menunjukkan bahwa korban umumnya menyadari penipuan setelah menerima notifikasi transaksi yang tidak dikenali.
Langkah mitigasi yang dapat dilakukan mencakup tidak mengklik tautan yang diterima melalui pesan pribadi, memeriksa keaslian informasi melalui aplikasi resmi, serta melaporkan pesan mencurigakan kepada pihak berwenang dan penyedia layanan perbankan. Pengguna juga disarankan mengganti kredensial apabila telah memasukkan data pada halaman yang tidak terverifikasi.
Berdasarkan seluruh bukti yang dihimpun, klaim mengenai pendaftaran undian melalui tautan dalam pesan berantai tersebut tidak memiliki dasar. Kesimpulannya, informasi itu tergolong hoaks dengan tujuan pengumpulan data pribadi secara ilegal. Masyarakat diimbau untuk tidak menyebarkan ulang pesan tersebut agar rantai penyebaran tidak meluas dan tidak menambah korban baru.







Comments (0)